IT・AI・サイバーセキュリティ
IT・デジタル戦略
企業を取り巻く環境が急速に変化する中、テクノロジーの進展により新たなビジネスやサービスが次々と生まれ、IT・デジタルは経営戦略と密接に関わる不可欠な要素となっています。当社グループでは、こうした変化を的確に捉え、持続的な成長とビジネスモデルの変革を実現するために、グループ経営戦略と整合したIT・デジタル戦略を策定し、推進しています。
ITガバナンス
経営戦略に対するIT・デジタルの影響度が高まる中、当社グループでは経営層のリーダーシップのもとITガバナンスを重点視し、ITの利活用を適切にコントロールすることで、ビジネスにもたらす価値の最大化とリスクの最小化を図り、企業価値の向上につなげています。
具体的には、グローバルに展開するグループ経営を安定的に支え、世界各国のお客さまへの持続的な価値提供を実現するために、「グループITガバナンス基本方針」を制定し、COBIT※をベースとしたITガバナンスの態勢整備を推進しています。また、国内外のグループ会社のITトップとの定期的な会議体を通じて、グループのIT・デジタル戦略の共有とグループ内での協業を加速させることで、企業価値向上に貢献するIT・デジタルを目指しています。
一方、ITシステムの不備によるダウン又は誤作動、あるいはコンピューターが不正使用され、お客さまの信頼や当社の業務運営に影響を及ぼし、当社グループが損失を被るリスクを「システムリスク」として管理することを徹底しています。システムリスクについては、「グループシステムリスク管理規程」にもとづき、グループ各社に対して、方針・運営体制・プロセスの整備および有効性の継続的な評価と改善を行っています。
また、AI利活用におけるリスクに対しては、AIの利用用途や環境に応じたリスクを特定・評価し、適切にコントロールすることで、安全性や信頼性に配慮し、お客さまの利便性や業務効率化の向上につながるAI利活用の取組みを推進しています。
- ※COBIT:米国情報システムコントロール協会・ITガバナンス協会の提唱するITガバナンスの成熟度を測るフレームワーク。
AIガバナンス
当社グループでは、グループのパーパス「共に歩み、未来をひらく 多様な幸せと希望に満ちた世界へ」の実現に向け、AIの利活用によるイノベーション促進と適切なリスク管理の両立を図るため、「グループAIガバナンス基本方針」(以下、本方針)を定めています。本方針は取締役会が定め、年度ごとに見直すとともに、法規制の整備や技術の進展等の環境変化等に応じて随時見直しを行います。本方針に基づき、当社グループは、Daiichi Lifeグループ行動規範を遵守しながら、AIの開発・提供・利用を含むすべてのAI関連活動を適切に推進しています。
AI関連活動にあたっては、以下の指針を重視しています。
- 人間中心:人間の尊厳および個人の自律性を尊重
- 安全性:生命・身体・財産・環境等への影響に配慮
- 公平性:不当な偏見や差別の排除およびバイアスへの人による適切な対応
- プライバシー保護と適正な情報取扱:法令に準拠した情報利用の徹底
- セキュリティと堅牢性:安全で持続可能なシステム運営の確保
- 透明性とアカウンタビリティ:説明可能性の確保と責任の明確化
- AIリテラシー向上とイノベーション:人財育成と知見共有による価値創出の推進
さらに、上記の指針に基づき、AI関連活動を実践するうえで、以下の考え方を重視しています。
- お客さま第一:AIの活用がもたらすお客さまおよびステークホルダーへの影響を最優先に考える
- ロールベースアプローチ:開発者・利用者等の役割と責任を明確化し、適切に対応する
- リスクベースアプローチ:AIリスクの影響度および発生可能性に応じた対応を実施する
- 全体最適:目的やコスト等を踏まえ、グループ全体最適の観点で最適な判断を行う
- アジャイルガバナンス:技術や社会環境の変化に対応し、分析・設計・運用・評価のサイクルを継続的かつ迅速に改善する
当社グループは、これらの指針および考え方のもと、AIの便益を最大限に引き出しつつ、安全で責任あるAIガバナンスをIT・デジタルユニットを中心にグループ横断で推進し、持続的な価値創出と社会への貢献を目指していきます。
サイバーセキュリティ対策
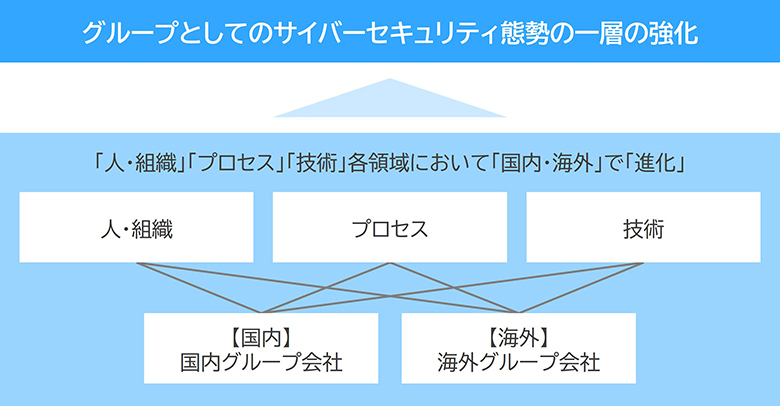
当社グループでは、グループ横断的な情報セキュリティ対策を担う役職としてCISO※1を設置し、日々高度化するサイバー攻撃からグループ内の情報資産を保護し、お客さまをはじめとしたステークホルダーへ安心・安全・安定を持続的にお届けするため、「人」「プロセス」「技術」の各領域におけるさらなる進化を目指しています。この方針のもと、「グループサイバーセキュリティ基本方針」を制定し、サイバーセキュリティに関する態勢整備に必要な具体的事項をグループ各社で共有しています。
システム面においては、不正アクセスやウイルス等の検知・防御の仕組みを複数組み合わせた多層防御の整備を進めるなど、新たな脅威への対応を継続的に強化しています。また、外部機関との連携を通じてセキュリティ情報の収集・分析および活用を図り、海外のグループ生命保険事業会社を含むグループ全体でサイバーセキュリティ対策の最適化に取り組んでいます。さらに、システムの脆弱性の洗い出しや、脆弱性を起点とした侵入可能性の検証を目的とした脆弱性診断を実施するとともに、その結果に応じて主要グループ会社においてペネトレーションテストを実施し、実施状況をモニタリングしています。
インシデント対応体制については、「グループサイバーインシデント対応規程」を制定し、発生時の対応態勢を整備しています。
システム監視や脅威情報の活用等を通じて、インシデントの予兆となる不審な挙動や情報漏えいの兆候を早期に検知しています。これらの検知結果や外部からの通報等を踏まえ、高度な技術を有する専任者を中心に構成されるCSIRT※2が、影響評価および事象の分類を行ったうえで、関係部署やグループ会社との連携のもと、被害拡大防止のための封じ込め、調査・分析、復旧対応を統括しています。対応後には原因分析を実施し、再発防止策の策定・実施につなげることで、グループ全体のサイバーレジリエンス強化に取り組んでいます。また、インシデント対応手順を整備するとともに、定期的な訓練・演習を実施し、対応体制の実効性向上に努めています。
全従業員を対象とした教育・訓練(eラーニングや標的型攻撃メール訓練等)も継続的に実施しており、情報セキュリティに関する役割および責任の理解向上に努めています。加えて、役員および従業員を対象にサイバー攻撃を想定した訓練・演習を実施し、対応プロセスの実効性向上に取り組んでいます。
全従業員は、インシデントや不審な活動、不審なメール等を認知した場合、定められた手順に基づき速やかにサイバーセキュリティ部門に報告することが求められており、報告・エスカレーションプロセスとして整備されています。
また、当社グループはサプライチェーンを含む情報セキュリティリスクの適切な管理を重要課題と位置付けています。
サプライヤー等の第三者に対して遵守すべき情報セキュリティ要件を定めており、新規契約時および重要な変更時には、委託先評価および契約管理プロセスを通じて当該要件の適用状況を確認しています。当該要件には、法令等に基づく個人情報および機密情報の適切な管理ならびにサイバーセキュリティ対策の実施等を含んでおり、これらの取組みを通じてサプライチェーン全体の情報セキュリティリスク低減を図っています。
さらに、当社グループではサイバーセキュリティ態勢の有効性について、NIST Cybersecurity Framework等の外部フレームワークや金融庁が公表するガイドライン等を参照しながら継続的な評価・改善を行っています。また、フロンティアAIを含む新たな技術環境の変化を踏まえ、グループ会社への対応状況のモニタリングや支援・助言を通じて、サイバーセキュリティおよびレジリエンスの向上に取り組んでいます。加えて、主要なグループ会社を対象に、サイバーセキュリティ管理態勢や技術的対策等について独立した第三者による評価を毎年実施しています。評価結果から抽出された課題については改善計画を策定し、その進捗を継続的にフォローアップすることで、サイバーセキュリティ態勢のさらなる高度化を図っています。
監査ユニットにおいては、毎年度のリスク評価結果に基づくリスクベースの内部監査を実施し、当社およびグループ会社のサイバーセキュリティ管理態勢の有効性や強化に向けた取組状況を検証しています。監査結果は経営層へ報告され、改善を要する事項が識別された場合には被監査組織に是正を求めるとともに、その後の改善状況をフォローアップしています。なお、サイバーセキュリティリスクの高まりを受けて、2020年度以降は毎年度サイバーセキュリティをテーマとした内部監査を実施しています。
- ※1Chief Information Security Officer
- ※2Computer Security Incident Response Team